Das meiste, was wir bauen, ist klein: eine App, die auf einem Gerät eine Sache gut macht. CyberTell ist das Gegenteil. Es ist eine gehostete Plattform für die Sicherheit einer ganzen Organisation, und es ist das grösste und ambitionierteste Projekt, das wir je angepackt haben.
Warum es so gross werden musste
Sicherheitsarbeit ist in KMU oft verstreut. Der Phishing-Test läuft in einem Werkzeug, die Schulung in einem anderen, die Richtlinie liegt in einem geteilten Ordner und der Notfallplan im Kopf von jemandem. Wenn etwas passiert, wissen diese Teile nichts voneinander.
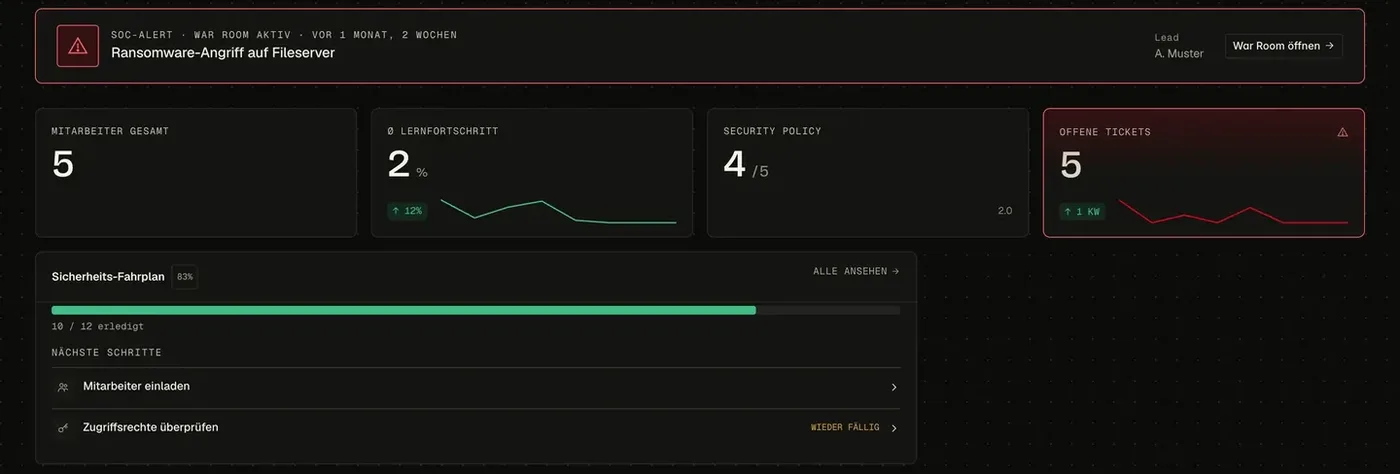
Deshalb haben wir sie an einen Ort geholt. Aus einem nicht bestandenen Phishing-Test kann direkt ein Kurs werden. Ein echter Vorfall bekommt ein Ticket, einen Krisenkanal und ein Playbook. Die Übersicht oben zeigt das Ergebnis: eine Seite, die beantwortet, wie es heute steht. Seit Ende Februar sind rund 4700 Commits ins Repository geflossen, und das Portal hat inzwischen mehr als zwanzig Module in vier Sprachen.
Üben mit dem, was wirklich ankommt
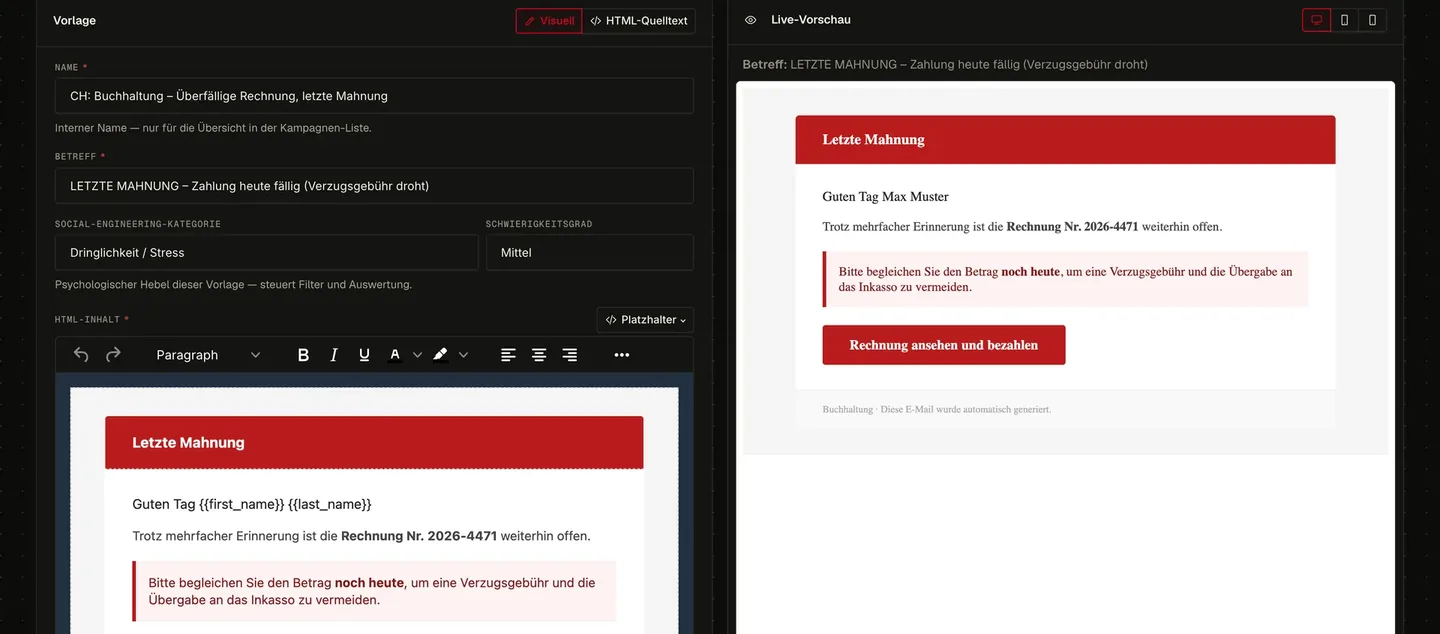
Phishing-Kampagnen laufen mit fertigen Schweizer Vorlagen oder eigenen EML-Dateien. CyberTell hält fest, wer geöffnet, geklickt oder Daten eingegeben hat, und kann nach einem nicht bestandenen Test einen Kurs zuweisen. Vishing-Simulationen ergänzen den Sprachkanal, mit KI-erzeugten Sprachnachrichten über WhatsApp und SMS.
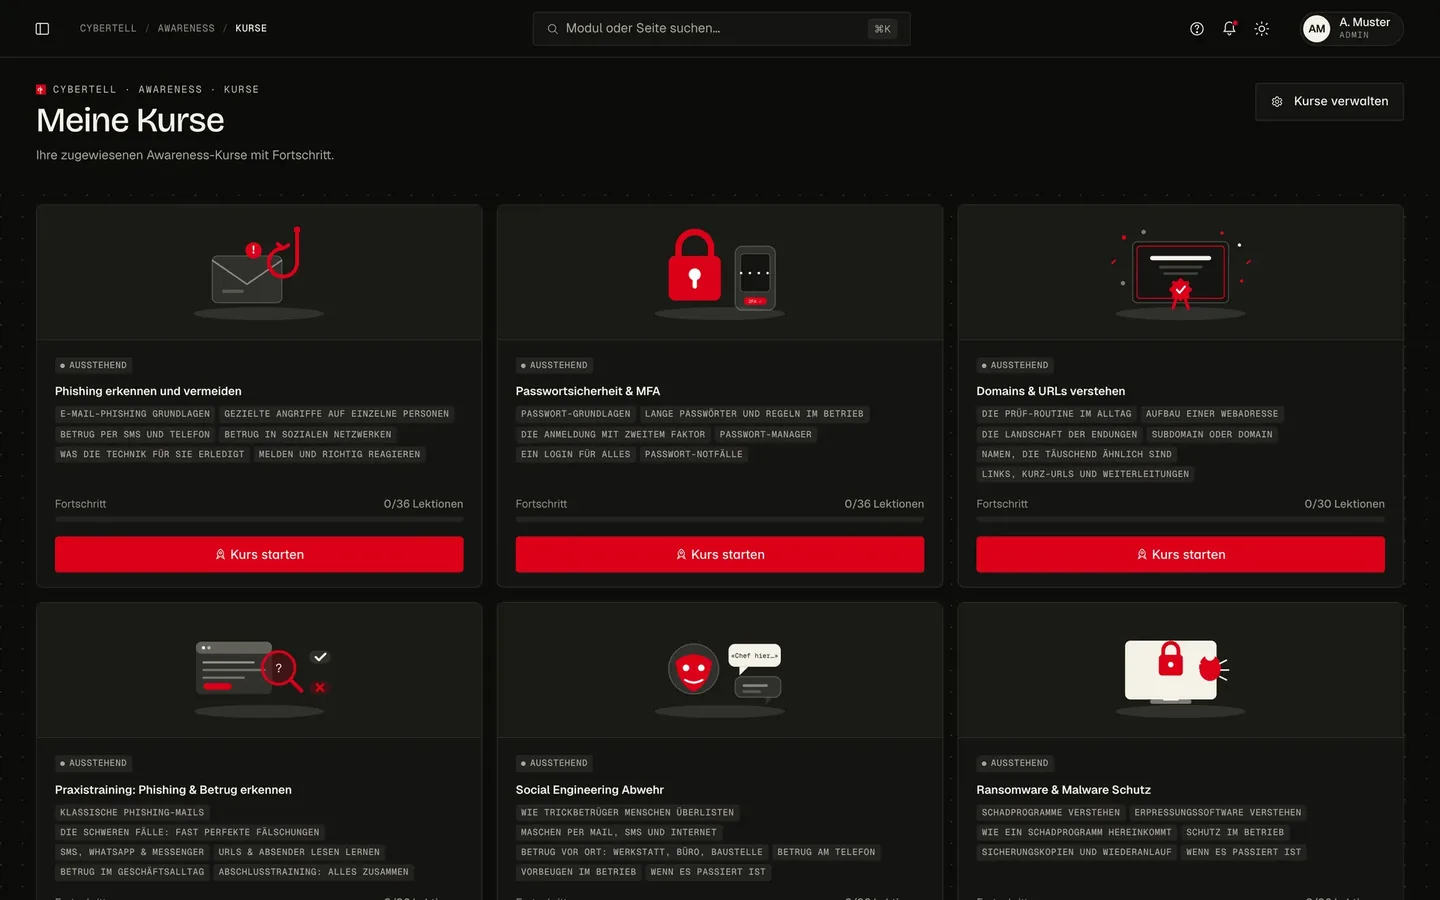
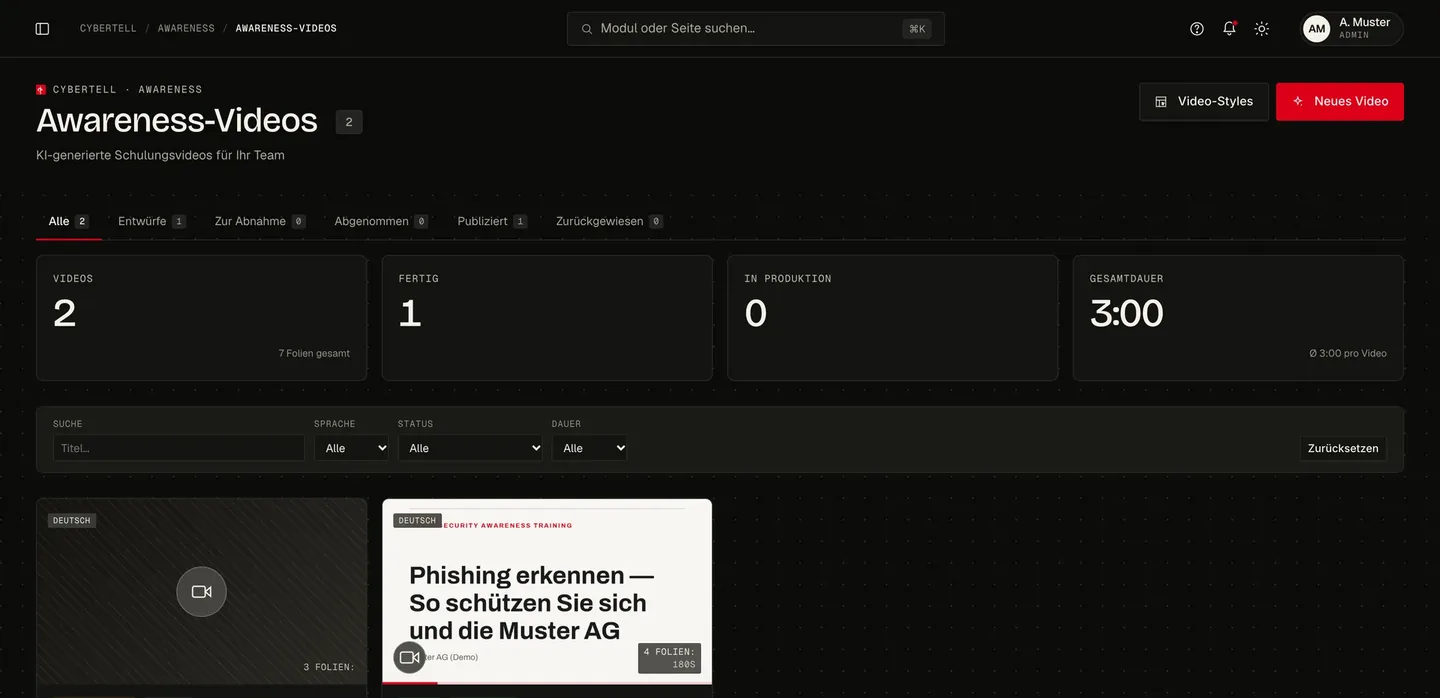
Die Kurse haben Lektionen, Prüfungen und Zertifikate. Fehlt ein Thema, entwirft das Modul für Awareness-Videos mit KI das Skript und die Folien, ergänzt eine Tonspur und rendert daraus ein Schulungsvideo für dein Team. Wer möchte, kann ausserdem Punkte für Sicherheitsaktivitäten in CHF-Prämien umwandeln, mit einer monatlichen Obergrenze pro Person.
Wissen, wo du stehst
Die Security Policy entsteht direkt im Portal, Abschnitt für Abschnitt. Mitarbeitende quittieren sie digital, und jede Version bleibt nachvollziehbar. Assessments orientieren sich am IKT-Minimalstandard, an ISO 27001 und am NIST CSF, dazu kommen eigene Prüfungen für Active Directory und Microsoft Entra ID. Ein Asset-Register, das Lieferantenrisiko und ein Datenschutzbereich mit Verarbeitungsverzeichnis runden das ab.
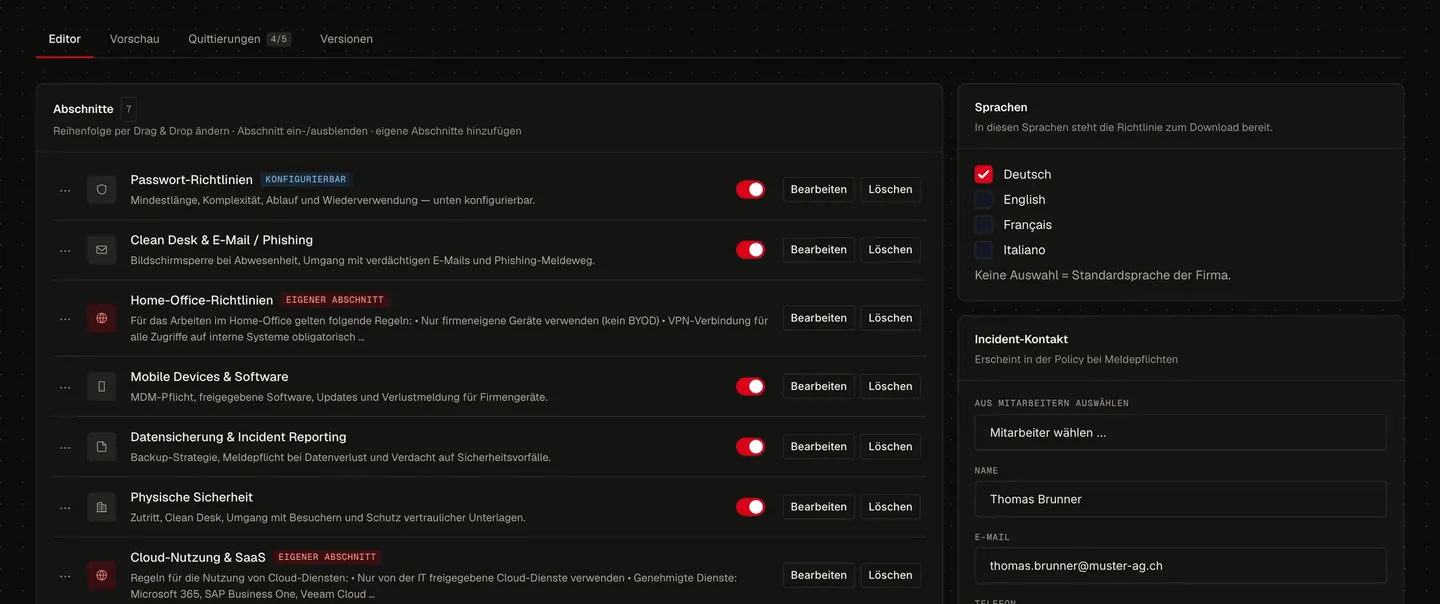
All das hilft dir, die Arbeit zu machen und sie zu belegen. Ein Audit oder eine Zertifizierung ersetzt es nicht.
Bereit, wenn etwas passiert
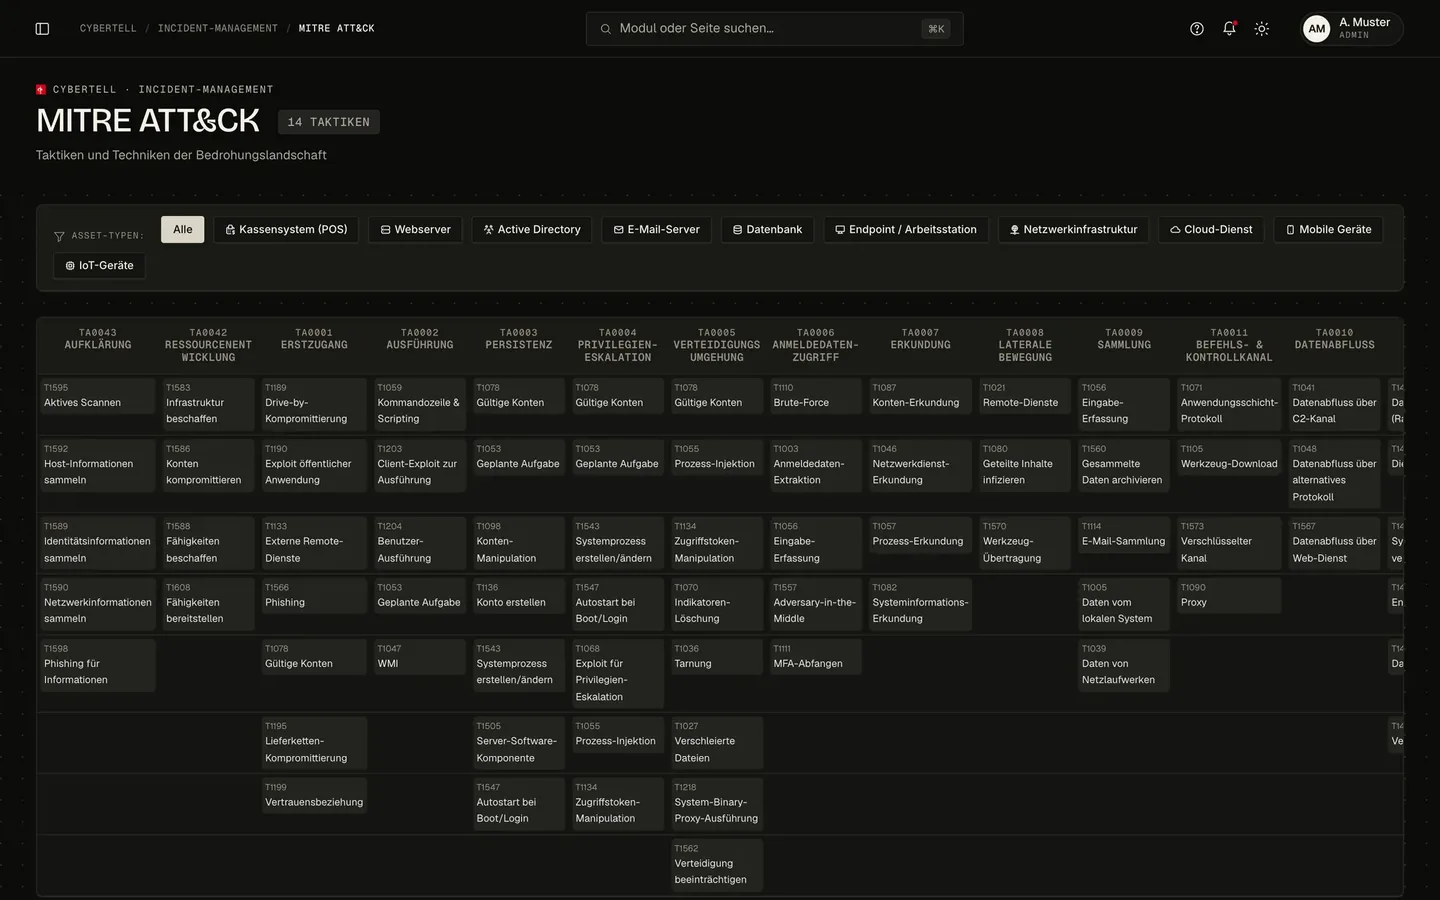
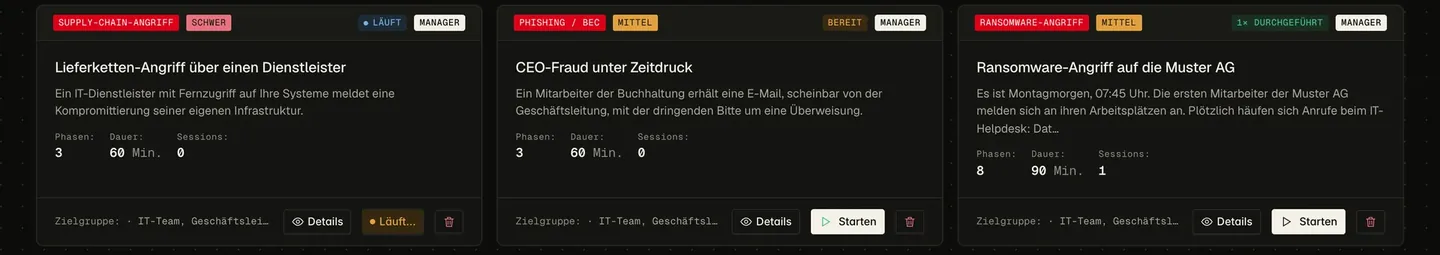
Vorfälle laufen als Tickets, und ein War Room gibt dem Team einen eigenen, damit verknüpften Chat mit Dateien und chronologischem Verlauf. Eine MITRE-ATT&CK-Ansicht zeigt die Taktiken und Techniken, die für deine Arten von Assets zählen. Mit KI erzeugte Playbooks und Tabletop-Übungen auf Basis deines Firmenprofils lassen dich üben, bevor es darauf ankommt.
Ein Pentester in der Box
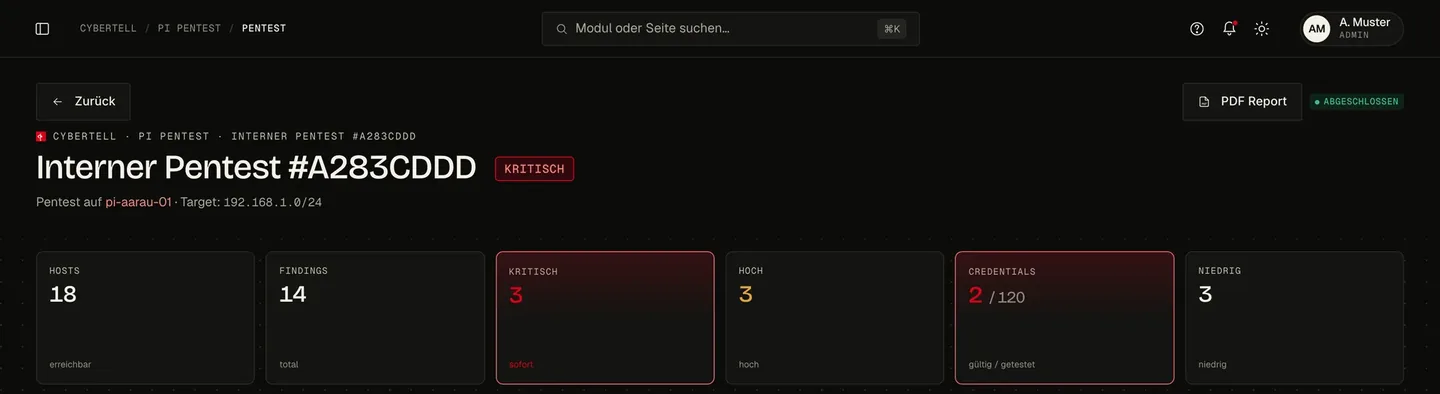
Einer unserer liebsten Teile ist Pi Pentest. Ein vorkonfigurierter Raspberry Pi steht in deinem eigenen Netz, CyberTell steuert ihn aus der Ferne, und er führt WLAN-Assessments, Schwachstellen-Scans und Credential-Tests durch. Die Findings landen im Portal und stehen für einen PDF-Report bereit. Wie jeder Test dieser Art gehört er nur in Netze, für die du eine Berechtigung hast.
Nicht nur für Unternehmen
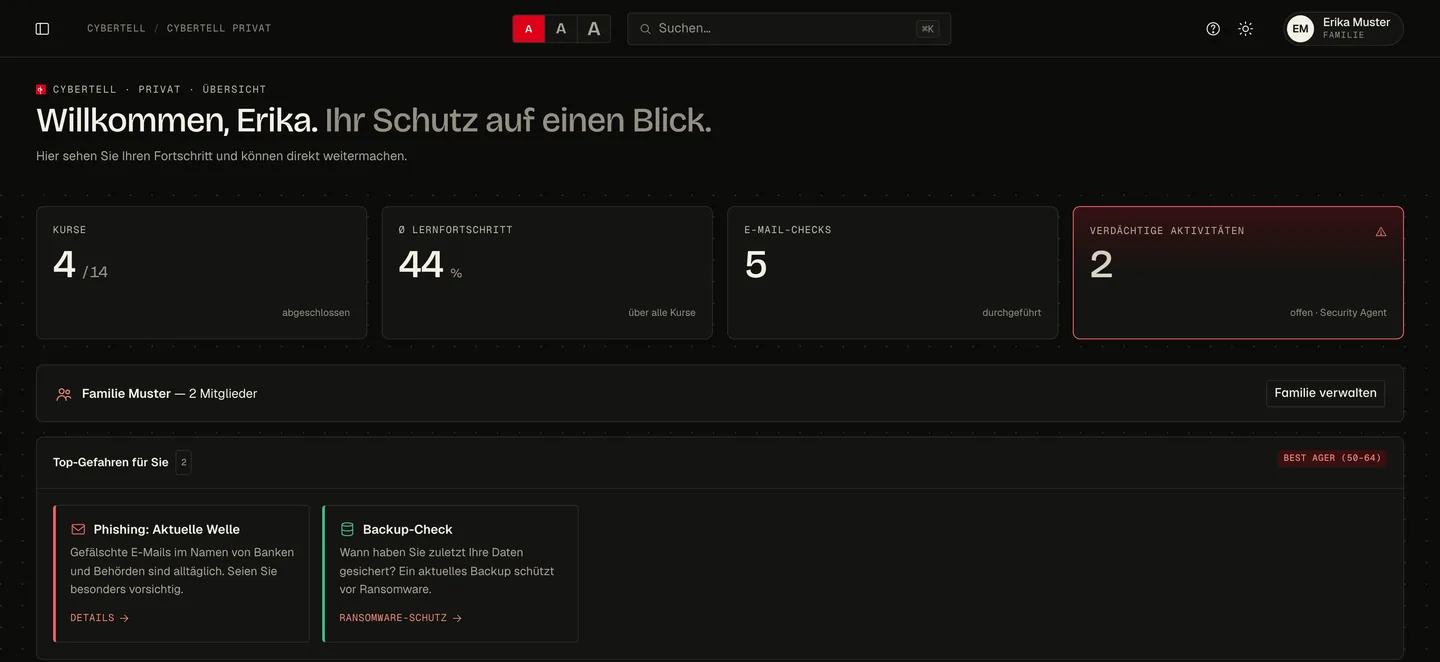
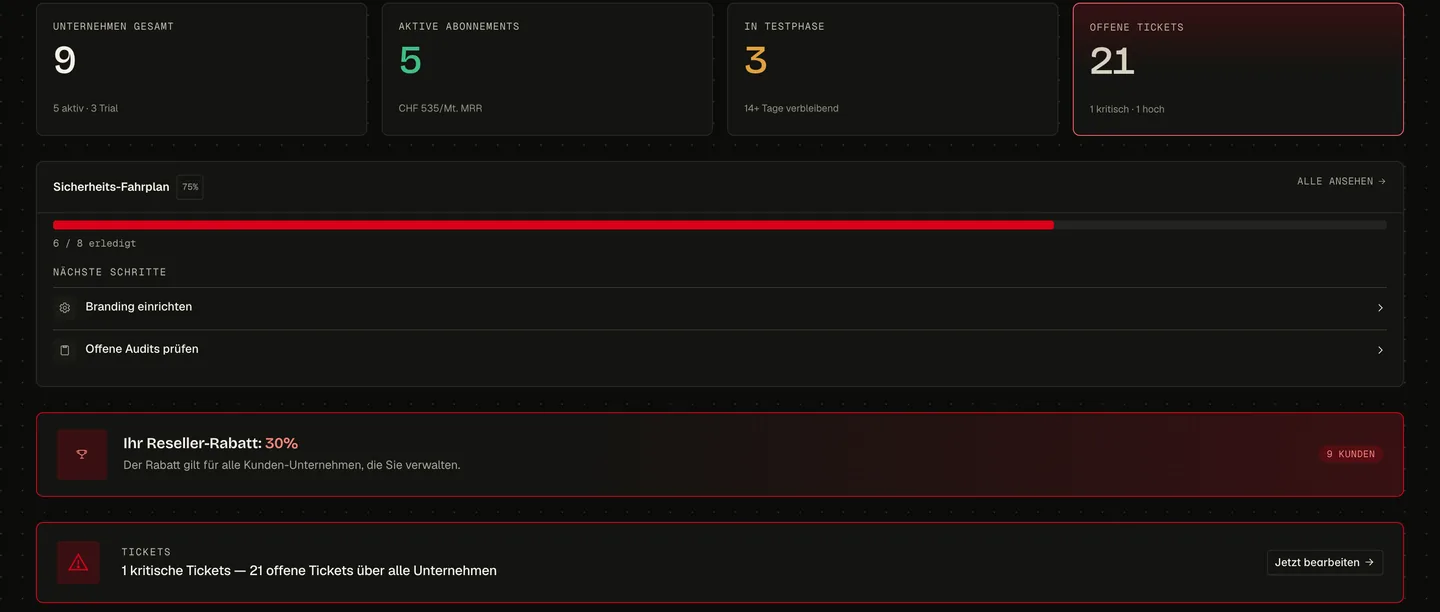
CyberTell hat getrennte Portale für verschiedene Menschen, jedes mit eigener Arbeitsweise:
- Privatpersonen und Familien bekommen Kurse, eine Prüfung auf geleakte E-Mail-Adressen und eine Analyse verdächtiger Nachrichten.
- IT-Partner betreuen mehrere Kundenfirmen an einem Ort, samt Tickets und Audits.
- Die Polizei hat ein Portal für die Fallbearbeitung, das derzeit als Beta läuft.
Auch native Apps sind unterwegs. Die Versionen für iOS und macOS sind über TestFlight im Test, an Android, Windows und Linux bauen wir.
Was wir klar sagen wollen
CyberTell wird in der Schweiz gehostet. Einzelne Funktionen nutzen externe Dienste, auch solche in den USA, zum Beispiel die KI-Funktionen und Teile der E-Mail-Analyse. Das sagen wir lieber hier, als es hinter einem Label zu verstecken.
Die Screenshots zeigen Demo-Daten mit erfundenen Firmen und Personen und sind zugeschnitten.